
Implementing Enterprise Email Security Protocols for Electronics Manufacturers: A Practical Guide
Implementing Enterprise Email Security Protocols for Electronics Manufacturers
Electronics manufacturing companies handle sensitive intellectual property, supply chain communications, and international client data daily. Implementing robust email security protocols is not optional—it's essential for protecting trade secrets and maintaining business continuity.
Core Security Protocols for Manufacturing Environments
Sender Authentication Mechanisms
SPF (Sender Policy Framework) validates that incoming emails originate from authorized servers. For electronics manufacturers, this prevents spoofed emails from fraudulent suppliers or competitors.
DKIM (DomainKeys Identified Mail) adds digital signatures to outgoing messages, ensuring content integrity during transmission. This is particularly valuable when sending technical specifications or design documents to overseas manufacturing partners.
DMARC (Domain-based Message Authentication, Reporting & Conformance) builds upon SPF and DKIM by providing policies for handling authentication failures and generating reports. Manufacturers can use these reports to identify attempted attacks on their supply chain communications.
Access Control Implementation
Manufacturing organizations should implement:
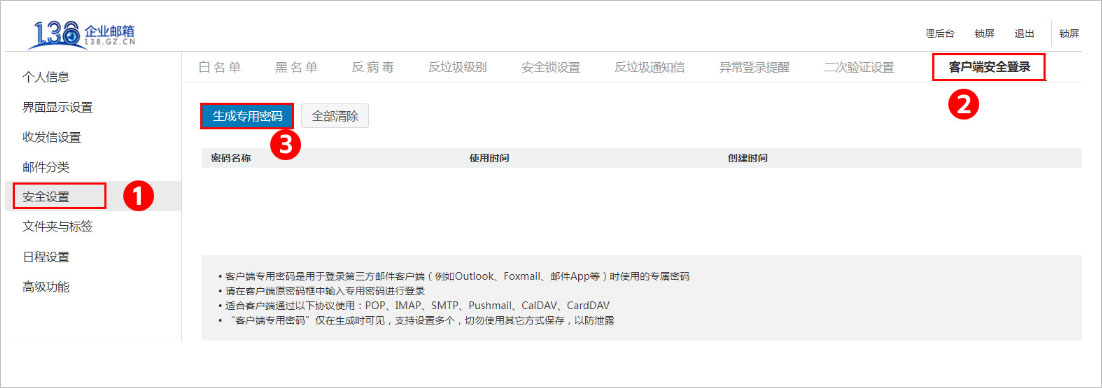
- Multi-factor authentication
- for all administrator accounts and privileged users
- IP restriction policies
- limiting access to company networks and approved locations
- Client-specific passwords
- for third-party email applications on mobile devices
- Regular access reviews
- to ensure former employees and contractors lose system access
Practical Implementation Steps
Phase 1: Domain Authentication Setup
- Configure SPF records in your DNS settings to specify authorized sending servers
- Enable DKIM signing through your email service provider's administration panel
- Begin with monitor-mode DMARC to analyze traffic before enforcing policies
- Verify configurations using available online validation tools
Phase 2: Account Security Hardening
- Enforce strong password policies with minimum complexity requirements
- Enable two-factor authentication for all users, especially R&D and finance teams
- Review automatic forwarding rules to prevent data exfiltration
- Establish login attempt limits and temporary IP blocking for failed attempts
Phase 3: Ongoing Monitoring and Maintenance
- Regularly review DMARC reports for authentication failures and patterns
- Monitor login attempts from unusual locations or times
- Conduct periodic security training for employees on identifying phishing attempts
- Maintain incident response procedures for suspected account compromises
Manufacturer-Specific Considerations
Electronics companies often have unique requirements:
- Global supply chain communications
- require reliable delivery across international borders
- Technical document exchange
- demands integrity verification through DKIM signatures
- Multi-shift operations
- necessitate 24/7 access controls and monitoring
- Regulatory compliance
- may require specific retention and security measures
Implementation Boundaries and Limitations
While enterprise email security protocols provide significant protection, manufacturers should understand:
- Configuration complexity
- varies by organization size and IT resources
- Third-party integrations
- with manufacturing ERP systems may require additional security measures
- Mobile device management
- extends beyond email to comprehensive endpoint security
- Employee training
- remains essential as human factors can bypass technical controls
Next Steps for Electronics Manufacturers
Begin with a security assessment of your current email environment. Identify critical assets requiring protection and evaluate existing vulnerabilities. For organizations using 138 Enterprise Email, official documentation provides specific implementation guidance for SPF, DKIM, and DMARC configurations.
Manufacturers should consult with their IT team or email service provider to develop a phased implementation plan that minimizes disruption to operations while progressively enhancing security controls.
Recommended
Nanning Rong Rong Grand Hotel Enterprise Email Case Study
Nanning Rong Rong Grand Hotel, a luxury property built to international five-star standa...
Hirose Electric Japan Selects 138 Enterprise Email – Case Study
Hirose Electric, a Fortune Global 500 Japanese corporation, selected 138 Enterprise Emai...

Cross-border E-commerce GUORLAN Chooses 138 Enterprise Email
Cross-border e-commerce company GUORLAN migrated from its legacy email system to 138 Ent...